Domain korbhenkelriss.de kaufen?
Wir ziehen mit dem Projekt
korbhenkelriss.de um.
Sind Sie am Kauf der Domain
korbhenkelriss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain korbhenkelriss.de kaufen?
Was ist der Supermicro Turbo-Modus?
Der Supermicro Turbo-Modus ist eine Funktion, die es ermöglicht, die Leistung eines Prozessors vorübergehend zu erhöhen, um die Leistung bestimmter Anwendungen zu verbessern. Durch den Turbo-Modus können Prozessoren ihre Taktfrequenz automatisch erhöhen, wenn zusätzliche Leistung benötigt wird. Dies kann dazu beitragen, die Leistungsfähigkeit des Systems insgesamt zu steigern, ohne die Stabilität zu beeinträchtigen. Der Turbo-Modus wird von Supermicro in einigen ihrer Motherboards und Serverlösungen unterstützt, um eine optimale Leistung zu gewährleisten. **
Ist das AOM auf Windows 10 zu klein?
Das Aussehen des AOM auf Windows 10 kann von verschiedenen Faktoren abhängen, wie zum Beispiel der Bildschirmauflösung und den individuellen Einstellungen des Benutzers. Es ist möglich, dass das AOM auf einigen Systemen als zu klein empfunden wird, während es auf anderen Systemen angemessen erscheint. In solchen Fällen können die Anpassung der Bildschirmauflösung oder die Änderung der Anzeigeeinstellungen helfen, das Problem zu beheben. **
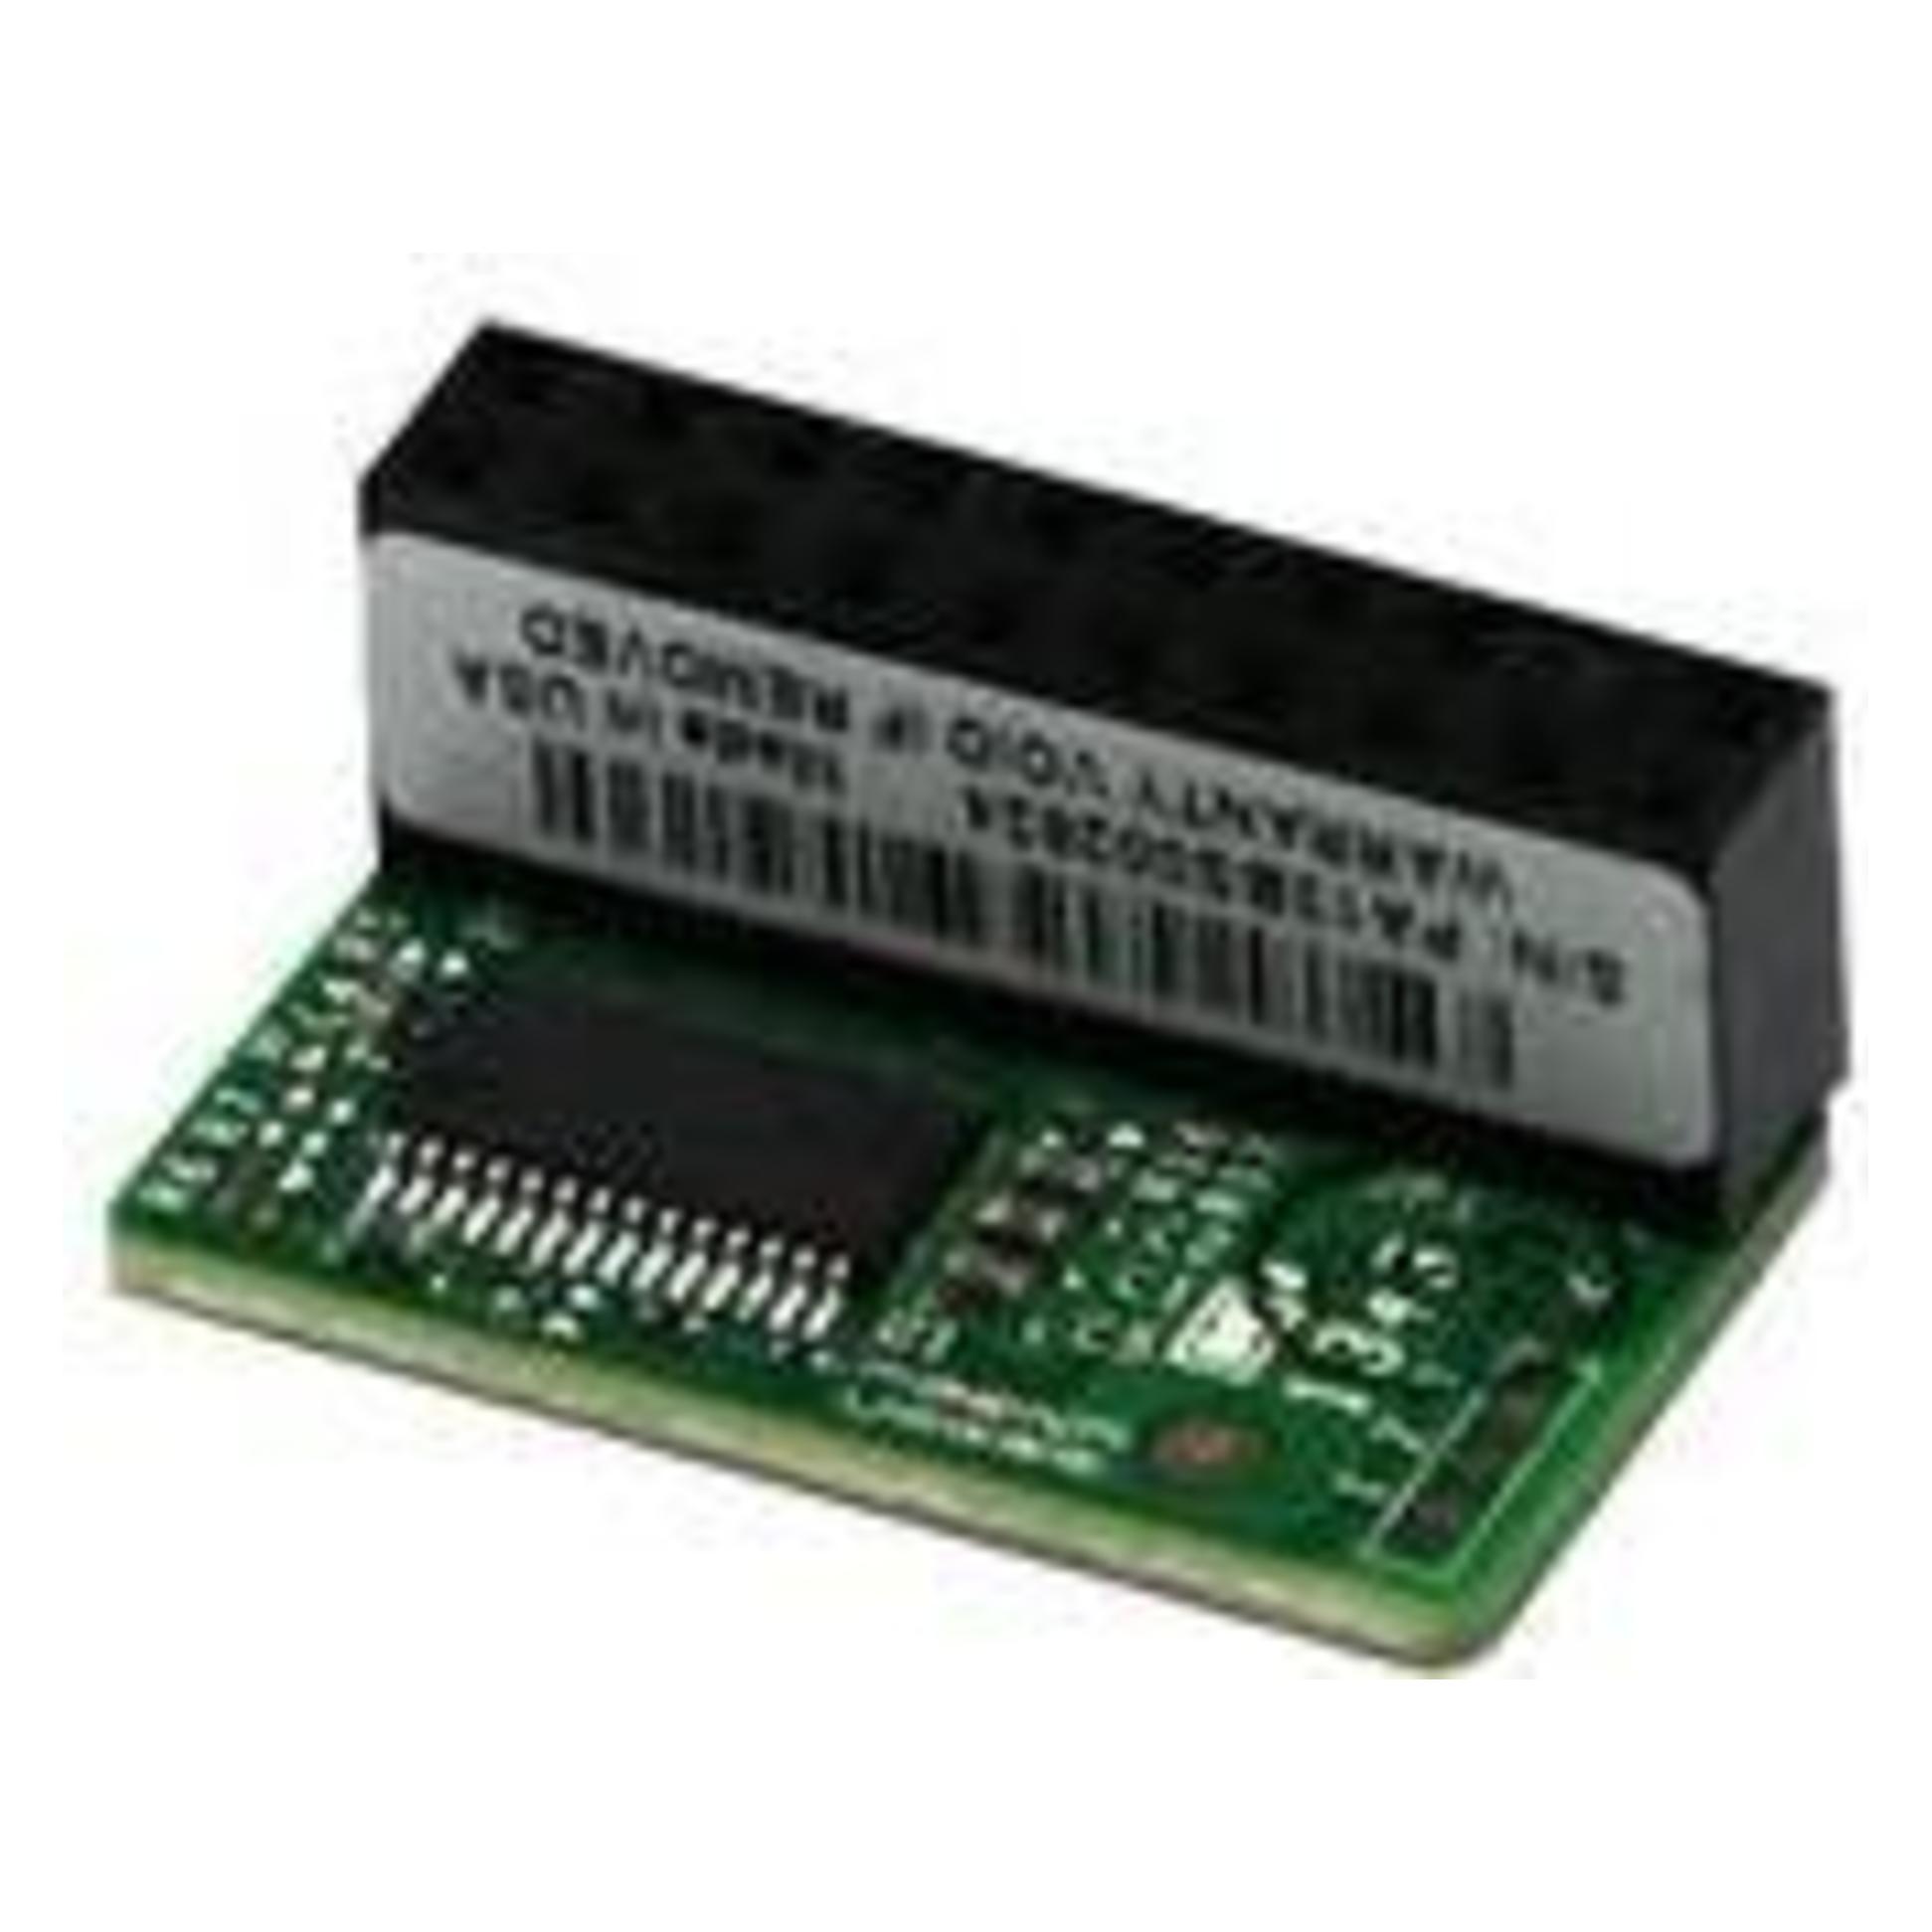
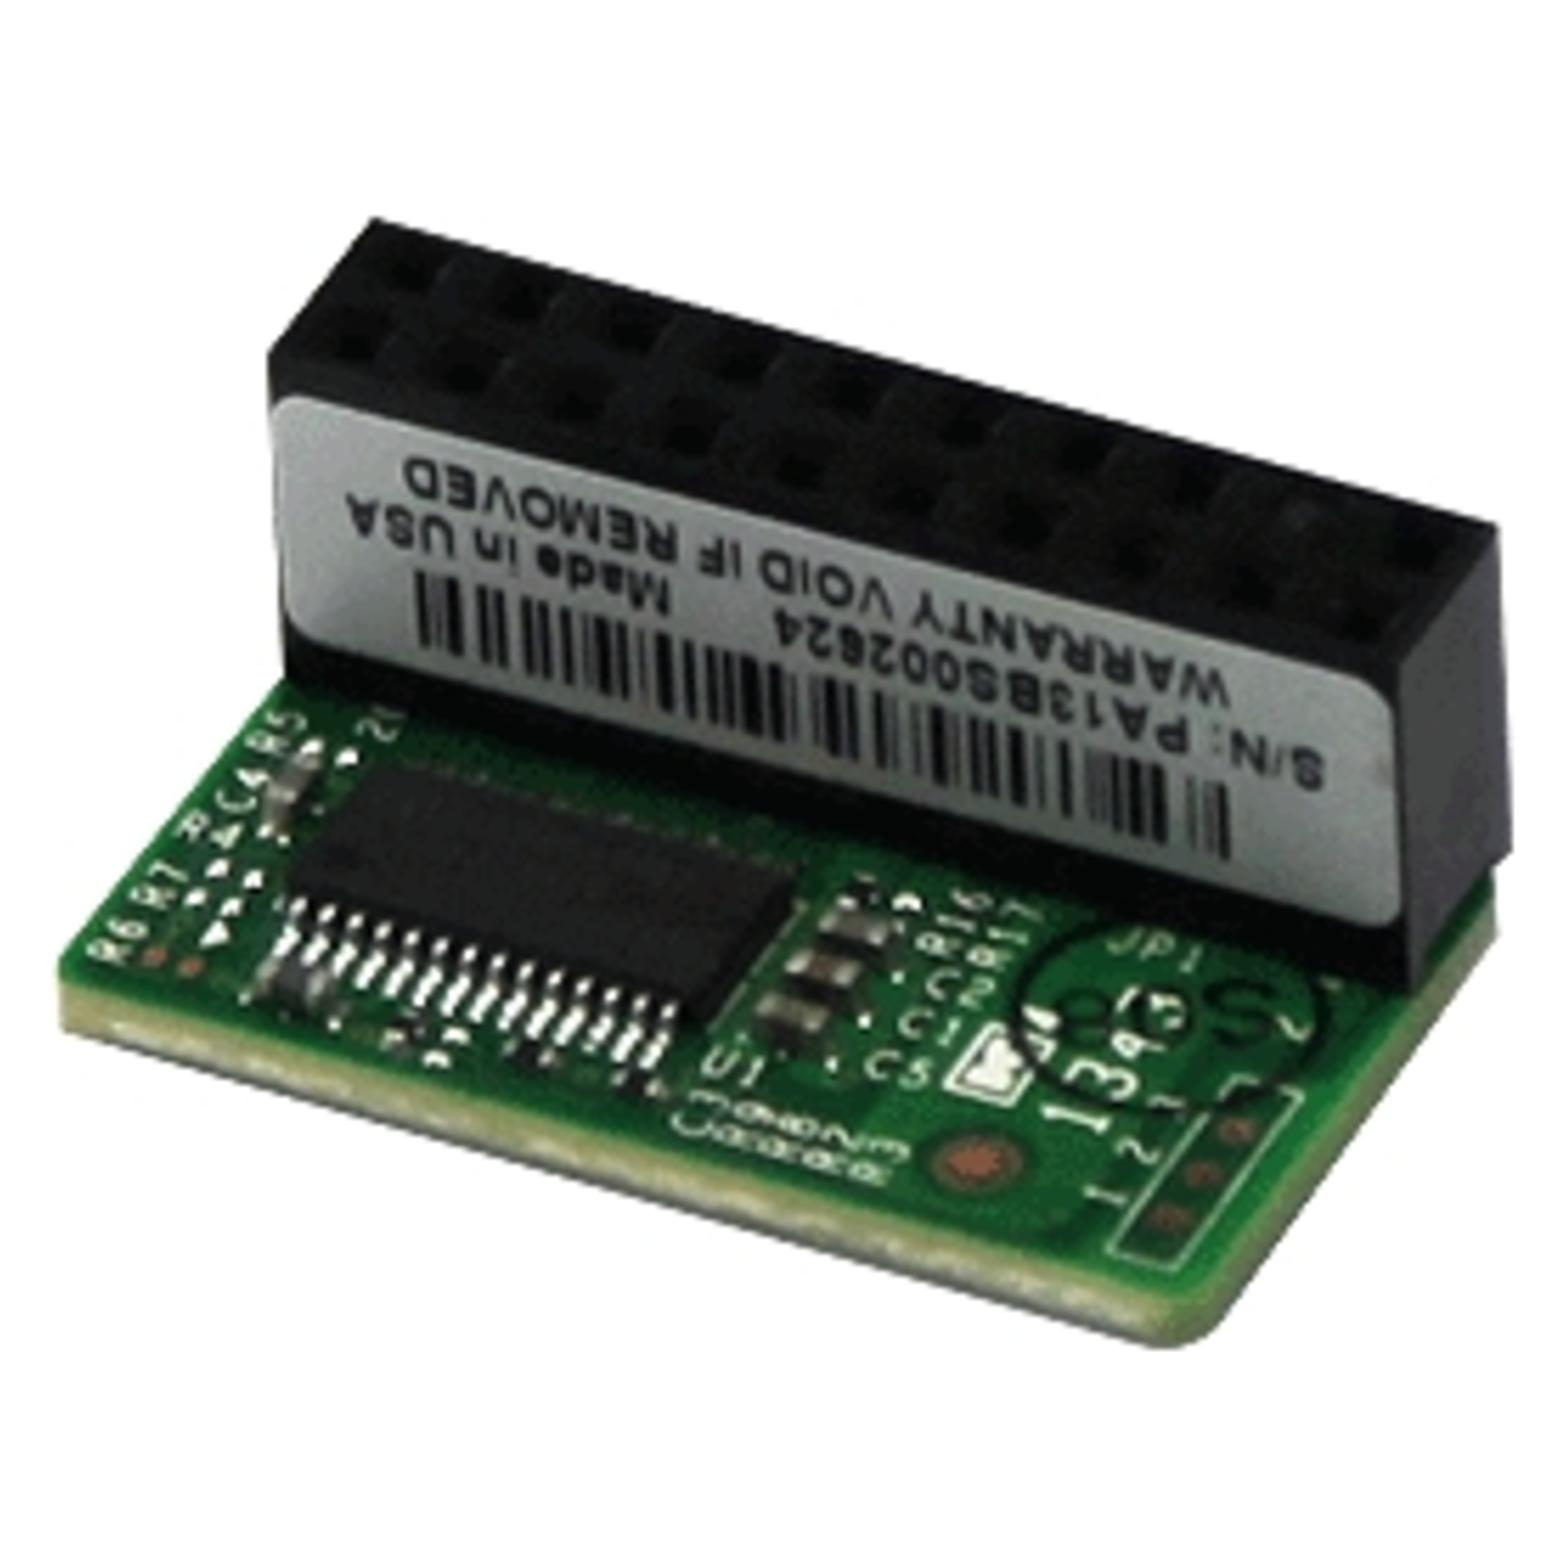
Ähnliche Suchbegriffe für Supermicro-Hardwaresicherheitschip-AOM-TPM-9665H-C
Top-Angebote
Produkte zum Begriff Supermicro-Hardwaresicherheitschip-AOM-TPM-9665H-C:
-
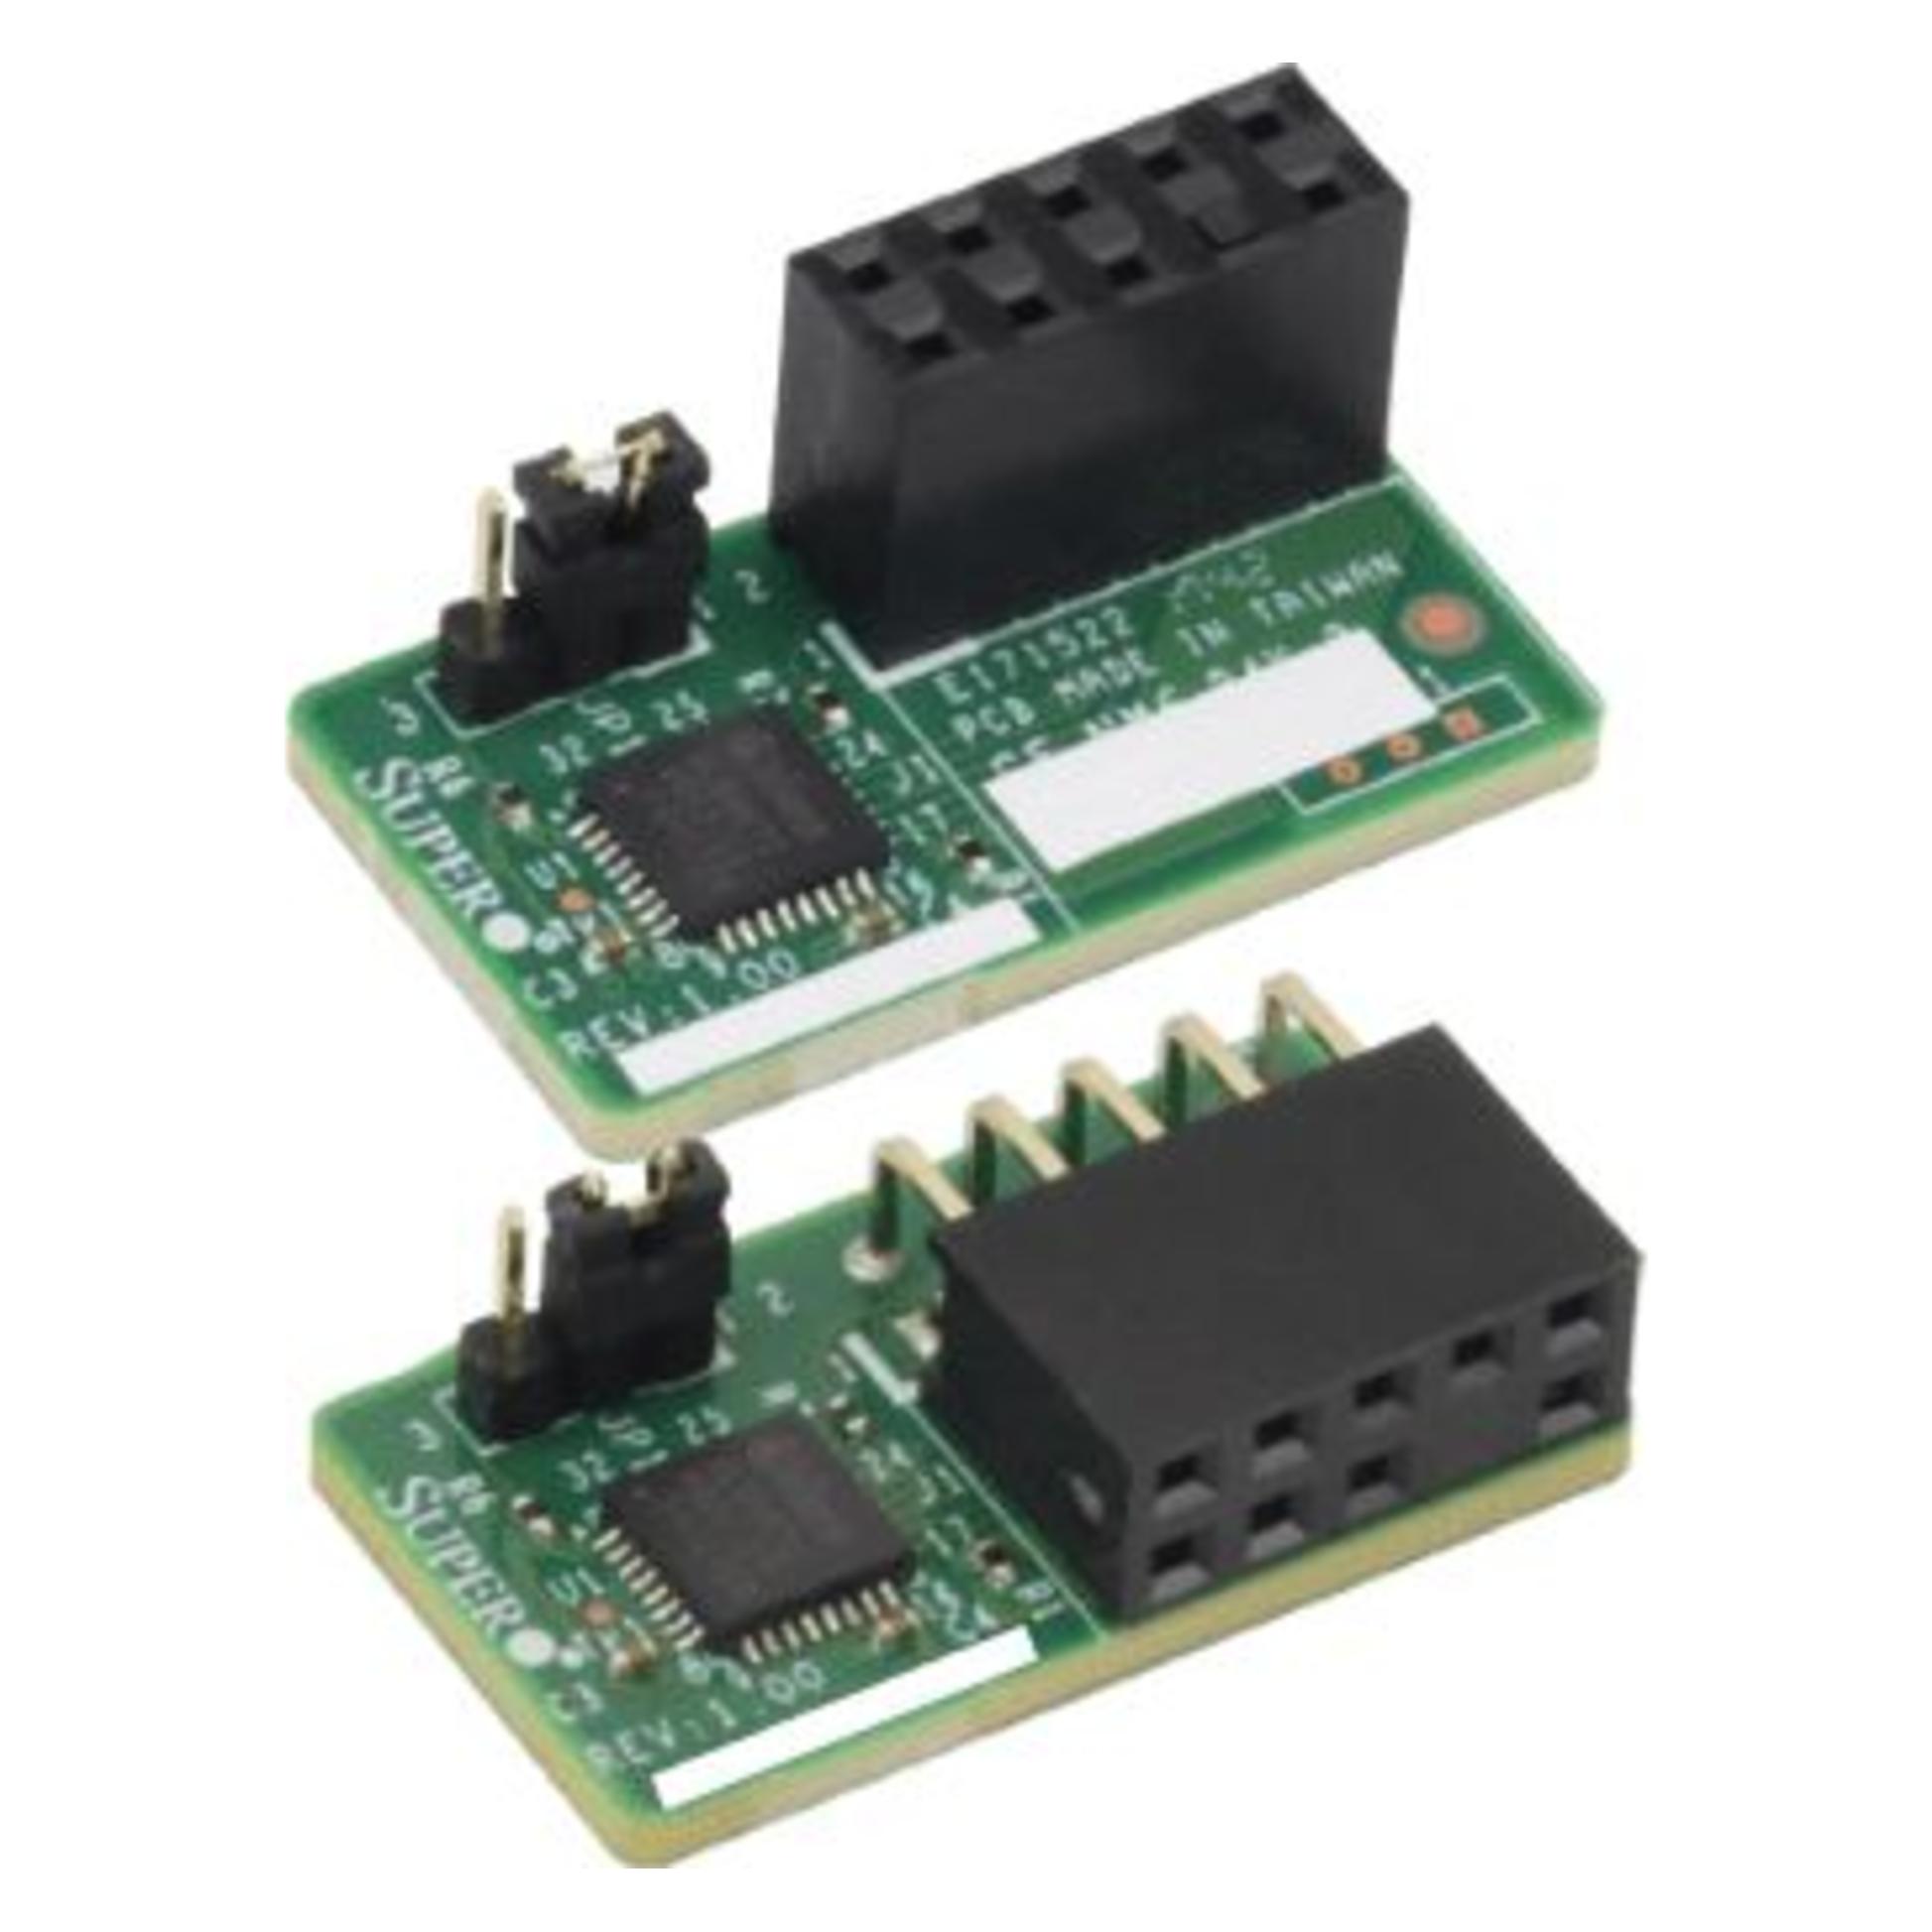
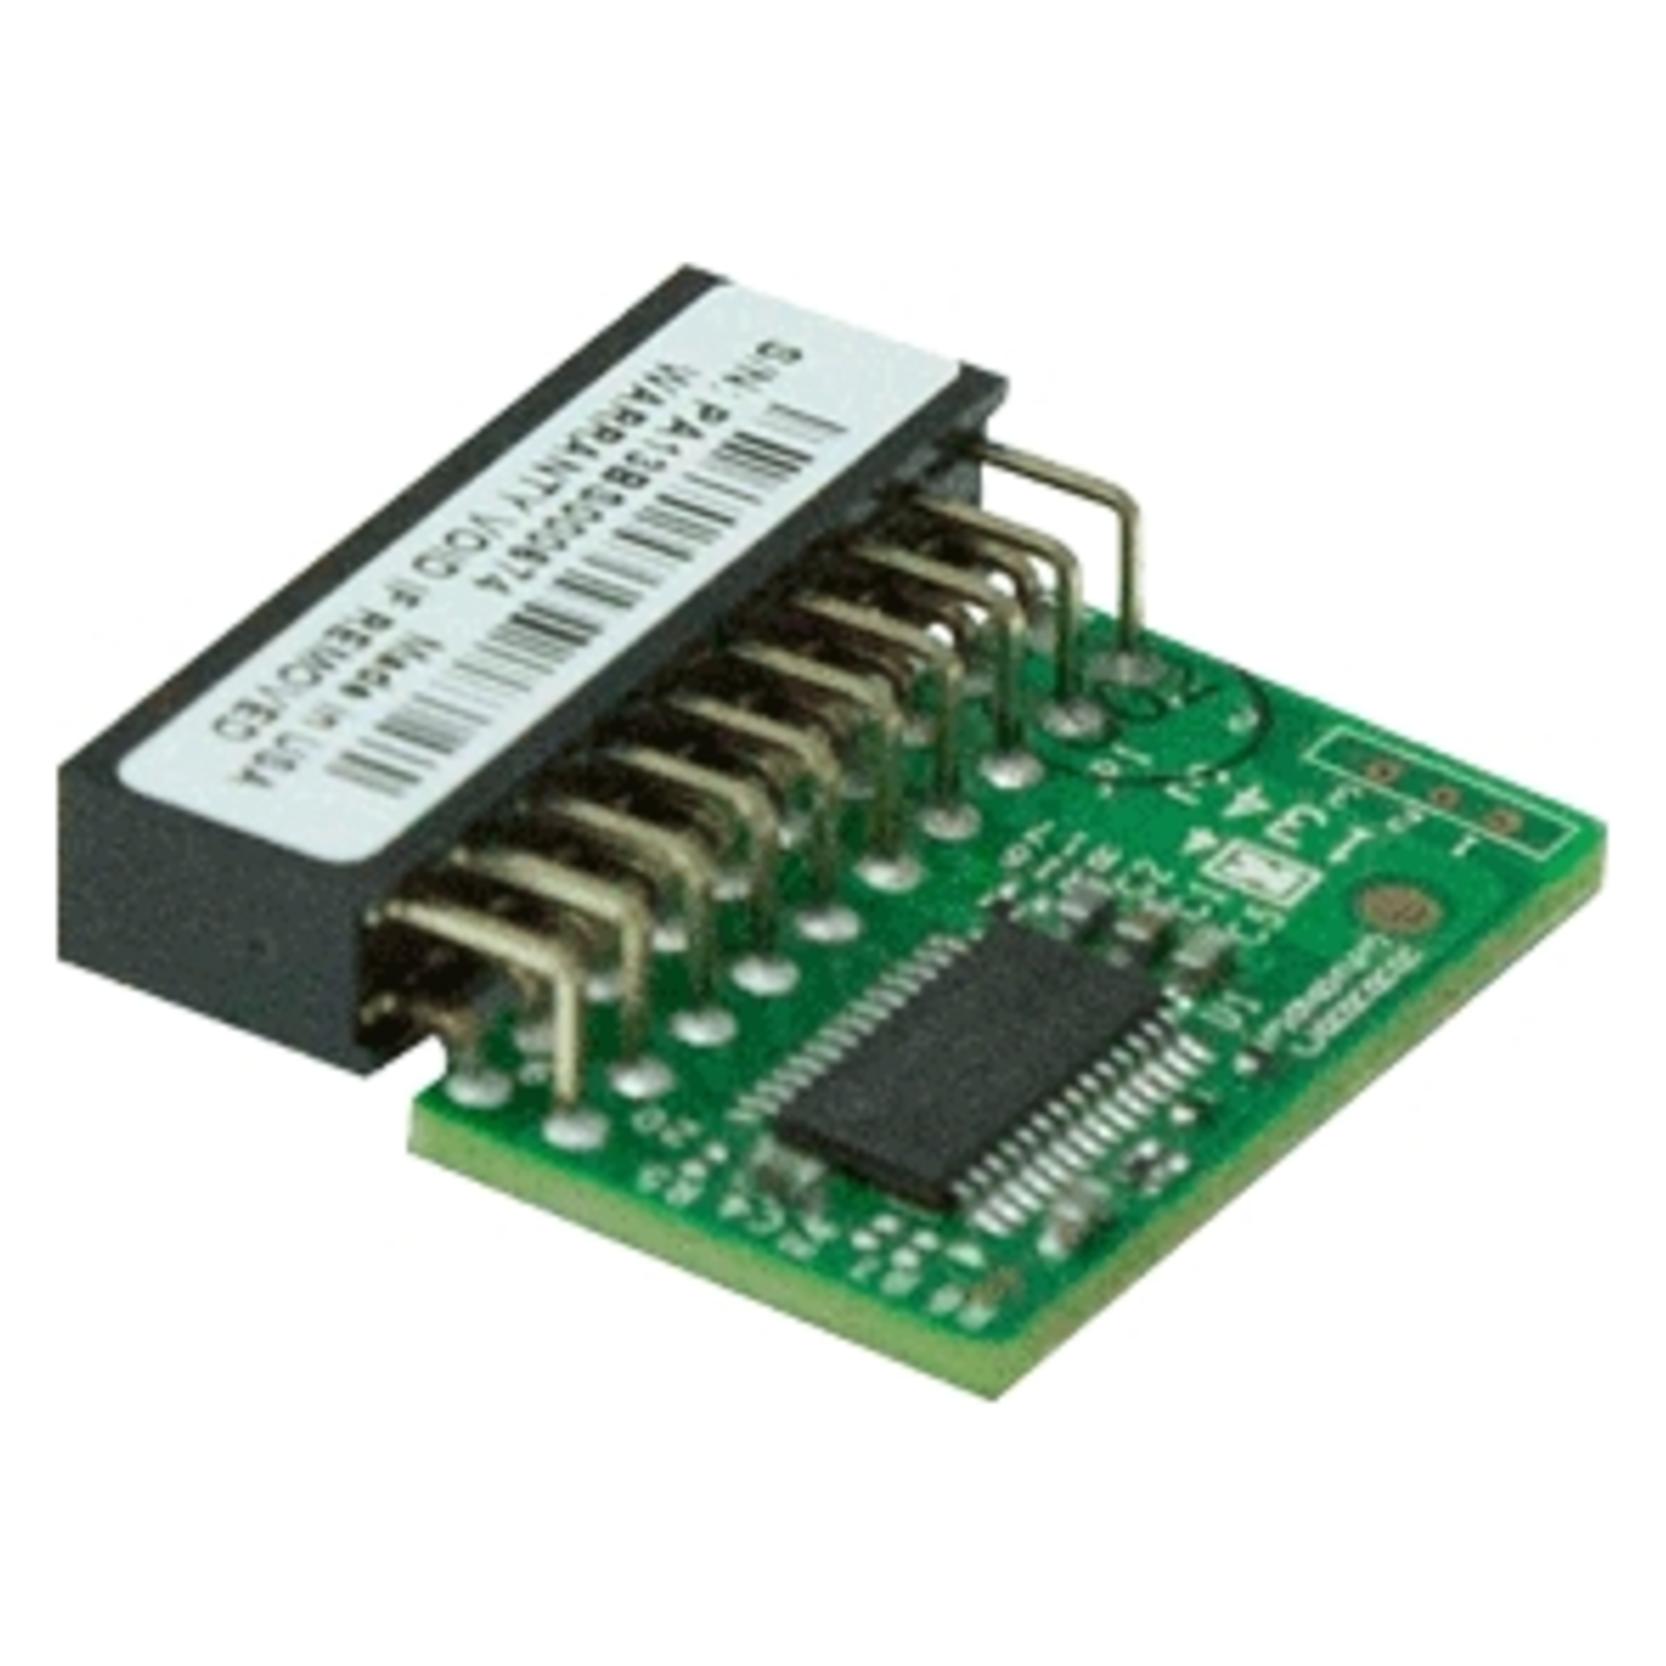
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)66,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Supermicro Hardwaresicherheitschip Vertical Server Intel Xeon® E5/E7 (AOM-TPM-9665V-S)Produktbeschreibung: Supermicro AOM-TPM-9665V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Intel Trusted Execution Technology (Intel TXT)40,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie konfiguriere ich das RAID beim Supermicro X8STi-F?
Um das RAID beim Supermicro X8STi-F zu konfigurieren, müssen Sie zunächst das BIOS des Systems aufrufen. Dort sollten Sie die Option "Integrated Peripherals" oder ähnliches finden, unter der Sie das RAID-Setup finden können. Wählen Sie die gewünschte RAID-Konfiguration aus (z.B. RAID 0, RAID 1, etc.) und speichern Sie die Einstellungen. Starten Sie das System neu und folgen Sie den Anweisungen auf dem Bildschirm, um das RAID einzurichten. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Top-Angebote
Produkte zum Begriff Supermicro-Hardwaresicherheitschip-AOM-TPM-9665H-C:
-
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)66,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Supermicro Turbo-Modus?
Der Supermicro Turbo-Modus ist eine Funktion, die es ermöglicht, die Leistung eines Prozessors vorübergehend zu erhöhen, um die Leistung bestimmter Anwendungen zu verbessern. Durch den Turbo-Modus können Prozessoren ihre Taktfrequenz automatisch erhöhen, wenn zusätzliche Leistung benötigt wird. Dies kann dazu beitragen, die Leistungsfähigkeit des Systems insgesamt zu steigern, ohne die Stabilität zu beeinträchtigen. Der Turbo-Modus wird von Supermicro in einigen ihrer Motherboards und Serverlösungen unterstützt, um eine optimale Leistung zu gewährleisten. **
-
Ist das AOM auf Windows 10 zu klein?
Das Aussehen des AOM auf Windows 10 kann von verschiedenen Faktoren abhängen, wie zum Beispiel der Bildschirmauflösung und den individuellen Einstellungen des Benutzers. Es ist möglich, dass das AOM auf einigen Systemen als zu klein empfunden wird, während es auf anderen Systemen angemessen erscheint. In solchen Fällen können die Anpassung der Bildschirmauflösung oder die Änderung der Anzeigeeinstellungen helfen, das Problem zu beheben. **
-
Wie konfiguriere ich das RAID beim Supermicro X8STi-F?
Um das RAID beim Supermicro X8STi-F zu konfigurieren, müssen Sie zunächst das BIOS des Systems aufrufen. Dort sollten Sie die Option "Integrated Peripherals" oder ähnliches finden, unter der Sie das RAID-Setup finden können. Wählen Sie die gewünschte RAID-Konfiguration aus (z.B. RAID 0, RAID 1, etc.) und speichern Sie die Einstellungen. Starten Sie das System neu und folgen Sie den Anweisungen auf dem Bildschirm, um das RAID einzurichten. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Supermicro-Hardwaresicherheitschip-AOM-TPM-9665H-C
-
Supermicro Hardwaresicherheitschip Vertical Server Intel Xeon® E5/E7 (AOM-TPM-9665V-S)Produktbeschreibung: Supermicro AOM-TPM-9665V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Intel Trusted Execution Technology (Intel TXT)40,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.